
Este contenido es informativo y no reemplaza la revisión de su área jurídica o de cumplimiento. La normativa y los criterios de las autoridades cambian: valide siempre la versión vigente en la fuente oficial antes de decidir.
Qué exige la norma cuando un formulario pide datos para un crédito
El habeas data es el derecho de toda persona a conocer, actualizar y rectificar la información que se tiene sobre ella. Para una entidad que capta solicitudes de crédito en línea, ese derecho se traduce en una obligación de diseño: el formulario tiene que pedir la autorización de la manera que fija la norma y la entidad tiene que poder demostrarlo después.
La Ley 1581 de 2012 exige que la autorización sea previa e informada y que se obtenga por un medio que pueda consultarse posteriormente (artículo 9). Al pedirla, el responsable debe informar la finalidad del tratamiento y los derechos del titular (artículo 12).
El Decreto 1377 de 2013, hoy compilado en el Decreto Único Reglamentario 1074 de 2015, precisa cuatro reglas que pesan directamente sobre un formulario digital:
- La autorización se pide a más tardar en el momento de la recolección, informando qué datos se recogen y para qué (artículo 5). Si la finalidad cambia, hace falta una nueva autorización.
- Puede darse por escrito, de forma oral o mediante conductas inequívocas, pero el silencio nunca equivale a autorización (artículo 7).
- El responsable debe conservar prueba de la autorización (artículo 8).
- Si no se muestra la política completa, el aviso de privacidad debe ponerse a disposición a más tardar al recolectar los datos (artículo 14).
Si el formulario es la puerta de entrada de un sistema de captación más amplio, con pauta, proveedores y centro de contacto, el marco de ese sistema está en la guía de generación de leads para entidades financieras.
Las dos autorizaciones de un formulario de crédito
Un error frecuente es tratar todo como un único «acepto términos y condiciones». Una solicitud de crédito suele necesitar, como mínimo, dos autorizaciones distintas, con normas distintas:
| Autorización | Norma principal | Para qué sirve | Qué debe guardar la entidad |
|---|---|---|---|
| Tratamiento de datos personales | Ley 1581 de 2012 y Decreto 1377 de 2013 | Recolectar, usar, contactar y evaluar la solicitud | Texto aceptado, finalidades, fecha, canal y versión de la política |
| Consulta y reporte a centrales de información financiera | Ley 1266 de 2008 | Consultar el historial crediticio y reportar el comportamiento de pago | Copia o evidencia de la autorización, por titular |
La Ley 1266 de 2008 obliga a la fuente de información a solicitar y conservar copia o evidencia de la autorización del titular cuando esta sea necesaria (artículo 8, numeral 5). Si la persona no llega a ser cliente, la segunda autorización igual debe quedar registrada si la entidad consultó su historial.
Dato: separar las dos autorizaciones también ordena el proceso interno. El área de datos personales responde por la primera y el área de riesgo, por la segunda; cada una puede auditar su parte sin depender de un texto único.
Cómo diseñar el flujo de autorización, paso a paso
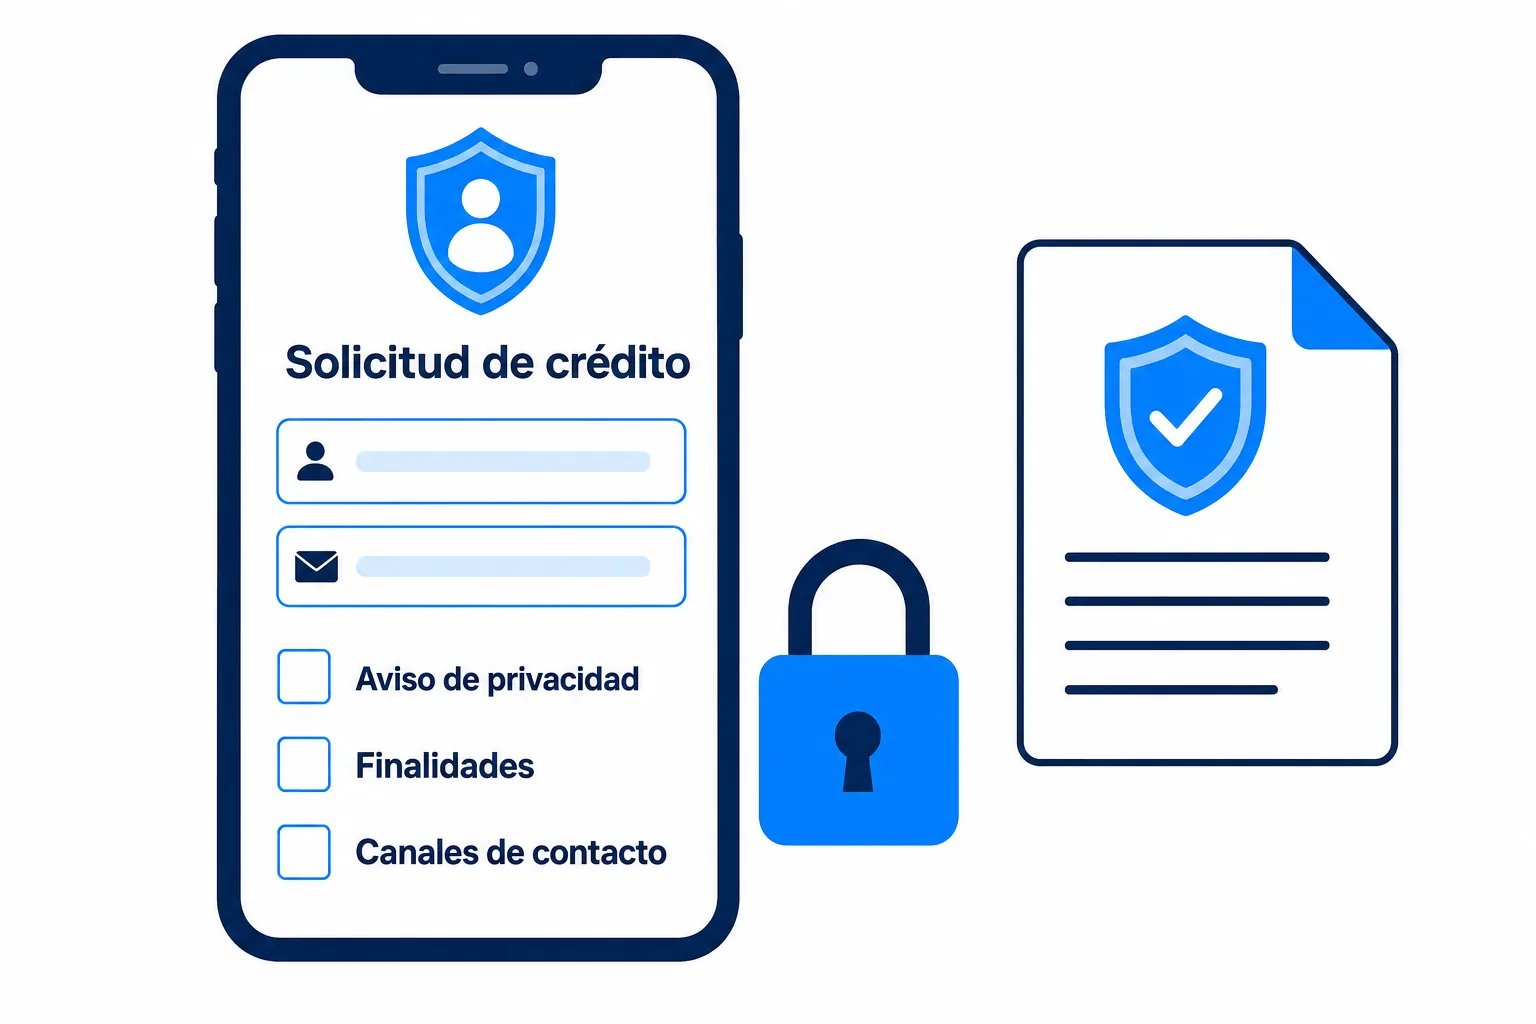
- Muestre el aviso de privacidad antes del primer dato. Un enlace visible junto al primer campo, no al final de la página. Debe decir quién es el responsable, qué datos se piden, para qué y cómo ejercer los derechos.
- Use casillas sin marcar. La persona debe hacer un acto positivo para autorizar. Una casilla premarcada se parece demasiado al silencio que el Decreto 1377 excluye.
- Separe las finalidades. La evaluación de la solicitud es una finalidad; el envío de ofertas comerciales futuras es otra. Si mezcla ambas en una sola casilla, la persona no puede aceptar una sin la otra y la autorización pierde claridad.
- Nombre a los destinatarios. Si los datos van a pasar a otra entidad, a un aliado o a un encargado tecnológico, dígalo en el texto. Una autorización que no menciona a quien finalmente usa los datos es difícil de defender.
- Trate aparte los datos sensibles. La Ley 1581 incluye los datos biométricos entre los sensibles (artículo 5). Si el flujo usa una selfie o una huella para verificar identidad, el Decreto 1377 pide informar que la persona no está obligada a autorizarlos, obtener consentimiento expreso y no condicionar la actividad a esos datos (artículo 6). Ofrezca una vía alternativa de verificación y valide el diseño con su área jurídica.
- Pregunte por los canales de contacto. La Ley 2300 de 2023 solo permite contactar por los canales que la persona autorizó (artículo 2). Llamada, SMS, correo y WhatsApp deberían aparecer como opciones que la persona elige.
- Registre la evidencia en el mismo envío. El sistema debe guardar la autorización junto con la solicitud, no en un archivo aparte que nadie cruza.
Qué debe quedar registrado por cada autorización
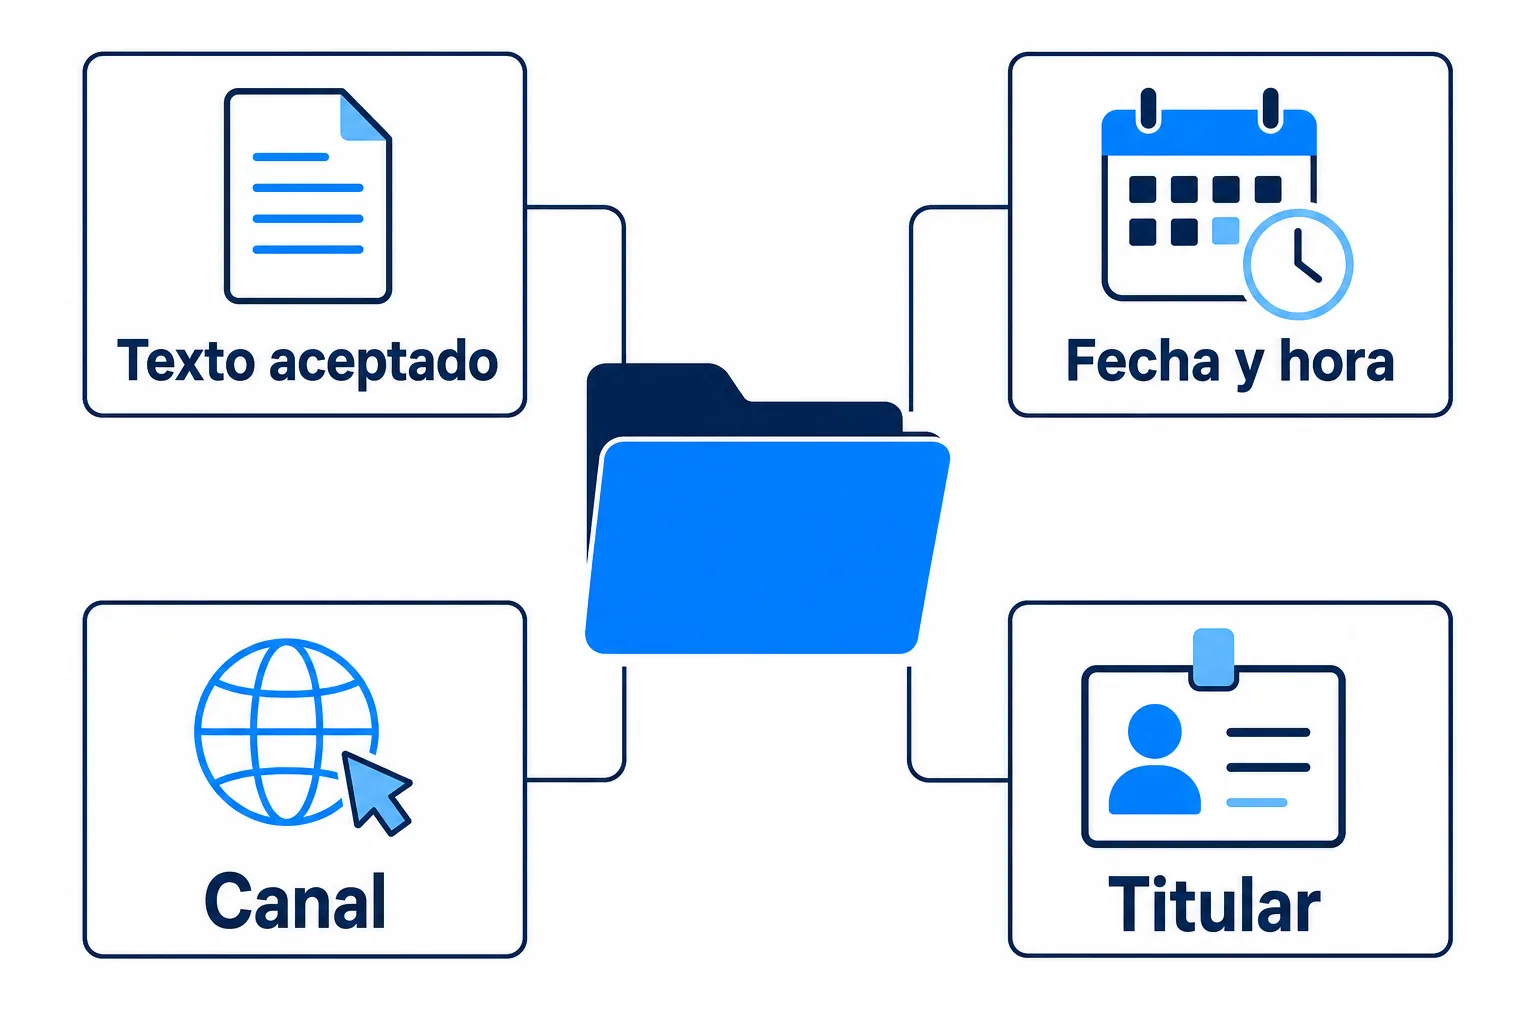
La prueba que exige el artículo 8 del Decreto 1377 no es la política publicada en el sitio, sino el registro de que esta persona aceptó ese texto. Un registro defendible tiene, por solicitud:
| Campo | Ejemplo de contenido |
|---|---|
| Identificador de la solicitud | Número único que también usa el CRM |
| Titular | Nombre y documento declarados |
| Texto aceptado | Copia del texto o identificador de su versión |
| Casillas marcadas | Qué finalidades y canales aceptó y cuáles no |
| Fecha y hora | Con zona horaria |
| Canal y origen | Formulario web, app, landing de una campaña, proveedor |
| Datos técnicos | Dirección IP y navegador, cuando aplique |
Con ese registro, la entidad puede responder una consulta de la Superintendencia de Industria y Comercio o un reclamo del titular con un documento concreto y no con una explicación general.
Un ejemplo de texto de autorización
El siguiente texto es un modelo ilustrativo para mostrar la estructura. No es un texto aprobado por ninguna autoridad y su área jurídica debe adaptarlo a su entidad, sus finalidades y sus destinatarios:
Autorización de tratamiento de datos. Autorizo a [razón social], NIT [número], como responsable, a tratar los datos que entrego en este formulario para evaluar mi solicitud de crédito, verificar mi identidad y contactarme sobre ella por los canales que elijo abajo. Conozco que puedo consultar, actualizar, rectificar y suprimir mis datos y revocar esta autorización en [canal de atención], según la política publicada en [enlace].
Debajo del texto van, por separado y sin marcar, la casilla de envío de ofertas comerciales, la de consulta y reporte a centrales de información financiera y la selección de canales de contacto.
Ojo: un texto bien redactado no sirve si el sistema no guarda qué versión aceptó cada persona. Cuando cambie el texto, conserve la versión anterior y su periodo de vigencia; las solicitudes viejas se defienden con el texto que estaba publicado ese día.
Lo que suele fallar
- Una sola casilla para todo. Evaluación, ofertas comerciales y centrales en el mismo «acepto». Es el hallazgo más común en revisiones de formularios.
- Autorización al final del flujo. La persona escribe teléfono, documento e ingresos y solo en el último paso ve el texto. Los datos parciales de quien abandona quedaron recolectados sin autorización.
- Evidencia que no se puede cruzar. El formulario guarda la solicitud en un sistema y el registro de aceptación en otro, sin identificador común.
- Cambiar el texto sin versionar. La política se actualiza en el sitio y nadie guarda la anterior.
- Proveedores con su propio formulario. Si un tercero capta los datos, la autorización debe nombrar a su entidad y usted debe recibir la evidencia de cada registro. Las preguntas para exigirlo están en la guía para evaluar a un proveedor de leads de crédito.
Una auditoría de cinco preguntas para su formulario
Antes de su próxima campaña, abra el formulario como lo vería un solicitante y responda:
- ¿El aviso de privacidad es visible antes del primer dato?
- ¿Las finalidades y los canales de contacto se aceptan por separado y sin casillas premarcadas?
- ¿Los datos biométricos, si los hay, tienen autorización propia y una alternativa?
- ¿Puede producir hoy, para cualquier solicitud del último mes, el texto exacto que aceptó la persona y la fecha?
- ¿La autorización de consulta a centrales queda registrada aunque la persona no termine siendo cliente?
Si alguna respuesta es no, el ajuste suele ser de diseño y de registro, no de reescribir la política. Si quiere revisar cómo Krentia captura y entrega la evidencia de cada autorización, escríbanos.
